Der Begriff des Hacking stammt aus der Welt der Computer und die meisten Menschen assoziieren mit Hackern oder dem Hacking Negatives. Zum Beispiel: Cyberkriminelle, die Festplatten von gehackten Geräten verschlüsseln und dann Lösegeld erpressen. Es gibt zwar auch Positiv-Beispiele wie „Life-Hacks“ oder „New-Work-Hacks“, aber die negative Sicht überwiegt.
In diesem Artikel möchte ich zeigen, dass Hacking keineswegs nur negativ ist, und argumentiere, dass Organisationen Hacking sogar bewusst nutzen können, um die Organisation weiterzuentwickeln und positiv zu verändern. Am Ende des Beitrags zeige ich, wie das konkret aussehen könnte.
Was ist ein Hack?
Der amerikanische IT-Sicherheitsexperte Bruce Schneier hat das lesenswerte Buch „A Hacker’s Mind“ geschrieben, in dem er Hacking nicht nur auf die IT-Welt reduziert, sondern sich mit Hacking als Verhaltensweise in unterschiedlichen Kontexten beschäftigt.
Er definiert einen Hack als
an activity allowed by the system that subverts the goal or intent of the system.
Zentral für das Verständnis von Hacking ist, dass Hacks von den Regeln des Systems (beabsichtigt oder unbeabsichtigt) zugelassen werden. Man spricht im Computer-Jargon von einer „Schwachstelle“, in anderen Kontexten von einem „Schlupfloch“. Das Verhalten ist also im Rahmen der Möglichkeiten der gegebenen Regeln. Gleichzeitig werden diejenigen, die die Regeln definiert haben, bei Entdecken des Hacks feststellen, dass das Verhalten des Hackers nicht „im Sinne des Erfinders“ ist.
Bei Computersystemen versucht der Hersteller oder Entwickler das System dann zu „patchen“ und die Schwachstelle zu schließen.
Einige Beispiele für Hacks außerhalb der IT-Welt:
- Der Schwellenwert-Hack bei Bestellungen in Unternehmen: Eine Beschaffung von 12.000 Euro wird in zwei Bestellungen von unter 10.000 Euro gesplittet, da ab 10.000 Euro eine zusätzliche Freigabe nötig wäre. Die Freigaberegel wird technisch eingehalten, der Zweck der Kontrolle über größere Ausgaben unterlaufen.
- Nachweis-Hack: E-Learning-Pflichtschulungen werden im Schnelldurchlauf weggeklickt, um den Abschluss-Nachweis zu erhalten, ohne sich im Detail mit den Inhalten beschäftigen zu müssen.
- Beim Check-in am Flughafen sind zwei Gepäckstücke je 23 Kilogramm erlaubt. Der Fluggast hat ein Gepäckstück von 26 Kilogramm und eines mit 15 Kilogramm. Das Check-in-Personal teilt das Gesamtgewicht so auf, dass beide Gepäckstücke unter 23 Kilogramm bleiben, damit der Fluggast von einer Gebühr verschont bleibt.
- Axel-Springer-Chef Mathias Döpfner nutzte die Verschonungsbedarfsprüfung nach § 28a ErbStG, um ein Aktien-Geschenk von Elfriede Springer im Wert von einer Milliarde steuerfrei erhalten zu können. (Quelle)
- Amerikanische Konzerne nutzten ein Rechtskonstrukt genannt “Double Irish with a Dutch Sandwich”, das die Interaktionen von Steuergesetzen so ausnutzte, dass es den Konzernen jahrelang möglich war, Milliardengewinne in Europa fast steuerfrei einzunehmen. (Schneier)
Die Bewertung, ob der jeweilige Hack positiv oder negativ ist, wird von unterschiedlichen Menschen unterschiedlich ausfallen. Kern meiner Aussage ist und bleibt: Hacks sind nicht grundsätzlich immer negativ, sondern Hacks können auch positiv sein oder genutzt werden.
Alle Systeme können gehackt werden
Schneier zeigt in seinem Buch, dass Systeme grundsätzlich gehackt werden können und dass es unmöglich ist, ein System so zu gestalten, dass es nicht gehackt werden kann. Dies erklärt sich aus der Komplexität der Zusammenhänge. Es ist einfach nicht möglich, für die Zukunft alle Eventualitäten zu durchdenken, wie z.B. bei länderübergreifender internationaler Steuergesetzgebung:
Complex systems with many rules are particularly vulnerable, simply because there are more possibilities for unanticipated and unintended consequences. (Schneier)
Systeme können dann „gepatcht“ werden, sobald eine Schwachstelle entdeckt wurde. Je nach Art des Systems schneller oder langsamer. Eine Software kann schneller gepatcht werden als die Steuergesetzgebung. Vor allem deshalb, weil es bei Software ein Entwicklerunternehmen gibt, das alleine in der Lage ist, die Schwachstelle zu schließen.
Organisationen als Systeme
Software, das Steuerrecht und Organisationen können alle als System bezeichnet werden und unterliegen ähnlichen Gesetzmäßigkeiten.
Schneier bezeichnet ein System als:
A complex process, constrained by a set of rules or norms, intended to produce one or more desired outcomes.
Er gibt dann aber sofort zu, dass seine Definition nur teilweise greift:
My definition of system includes the word “intended.” This implies a designer: someone who determines the desired outcome of a system. This is an important part of the definition, but really it’s only sometimes correct. […] Many of the systems we’ll be discussing in this book don’t have individual designers. No one person designed market capitalism;
Die Systemtheorie (die wir von creaffective für unsere Arbeit als Organisationsberater nutzen) definiert ein System wie folgt:
Der Begriff System steht, seiner wörtlichen Bedeutung entsprechend […] , für eine zusammengesetzte Einheit. Im Blick auf Organisationen als „Systemen“ stellt sich (1) die Frage, welches denn die Elemente sind, aus denen sie zusammengesetzt sind oder sein könnten, und (2) wer oder was sie als Einheit zusammensetzt und vom Rest der Welt abgrenzt (d. h. definiert). (Simon, Fritz B. Einführung in die systemische Organisationstheorie)
Die Systemtheorie wie auch Schneier nehmen an, dass Systeme Regeln (formal und informell) haben, die das Verhalten der Elemente des Systems beeinflussen.
Alle Arten von Systemen können also gehackt werden. Ich werde weiter argumentieren, dass eine Organisation sich das bewusst zunutze machen kann.
Hacking vs. brauchbare Illegalität
Um es nun (nötigerweise) noch etwas komplizierter zu machen, möchte ich Hacking vom Begriff der „brauchbaren Illegalität“ abgrenzen.
Der Organisationssoziologe Stefan Kühl definiert in seinem gleichnamigen Buch den Begriff „brauchbare Illegalität“ als funktionale Regelabweichung.
Mit brauchbarer Illegalität wird dabei nicht nur ein Verhalten bezeichnet, das gegen staatliche Gesetze verstößt, sondern auch ein Verhalten, das formale Erwartungen in Organisationen – also die Gesetze der Organisation – verletzt (Luhmann 1964b, S. 304).
Hier grenzt sich das Hacking von der brauchbaren Illegalität ab:
Hacking is not the same as cheating. When someone cheats, they’re doing something against the rules—something the system explicitly prohibits. (Schneier)
Brauchbare Illegalität ist also das, was Schneier als „cheating“ bezeichnet. Man verstößt bewusst gegen die (impliziten oder expliziten) Regeln eines Systems. Wichtig für das Konzept der brauchbaren Illegalität ist, dass der Verhalten gegen die Regeln verstößt, aber „im Sinne des Erfinders“ ist (also funktional). Hacking hingegen ist ein durch Regeln zugelassenes Verhalten, das gegen die Intention der Regel verstößt.
Obwohl ein Hack gegen die Intention der konkreten Regel verstößt (wie im obigen Hack-Beispiel #3), kann der Hack trotzdem im Sinne des Erfinders sein (z.B. eine Airline, die zufriedene Kunden möchte). Dies deshalb, weil Regeln und Mehrwert für die Organisation nicht deckungsgleich sind.
Zwei Beispiele für brauchbare Illegalität:
- Umgehung des Dienstwegs: Formal ist in manchen Organisationen vorgeschrieben, dass Anfragen über die Hierarchie laufen. Ein Mitarbeiter einer Abteilung wendet sich nicht direkt an eine Mitarbeiterin einer anderen Abteilung, sondern über die jeweilige Vorgesetzte, mit entsprechender Dokumentation. In der Praxis klären Mitarbeiter Probleme routinemäßig informell direkt mit der Kollegin in der Nachbarabteilung, ohne den offiziellen Weg einzuhalten und ohne dass Vorgesetzte dies überhaupt mitbekommen.
- Informelle Abweichung von Arbeitsanweisungen in der Produktion: In Fertigungsbetrieben existieren oft detailliert dokumentierte Standardprozesse (SOPs), die aus Haftungs- und Zertifizierungsgründen formal bindend sind. Erfahrene Facharbeiter weichen regelmäßig davon ab, wenn die SOP in einer konkreten Situation nicht zum gewünschten Ergebnis führt. Zum Beispiel durch eine nicht freigegebene Maschineneinstellung, die auf Erfahrungswissen beruht. Formal handelt es sich um einen Verstoß gegen die Arbeitsanweisung. Gleichzeitig ist das Verhalten im Sinne des Ziels einer funktionierenden Produktion. Kollegen und Vorgesetzte drücken in solchen Fällen beide Augen zu oder schauen bewusst weg.
Abweichung ist überlebenswichtig für Systeme
All dies ist relevant, weil die meisten Systeme ohne Abweichungen von Regeln oder der Intention hinter Regeln mit hoher Wahrscheinlichkeit handlungsunfähig werden oder ganz zusammenbrechen. Nicht ohne Grund ist der „Dienst nach Vorschrift“ eine besonders perfide Form Organisationen zum Stillstand zu bringen. Regelkonformität kann also subversiv sein!
Wir wissen, dass in planwirtschaftlichen Unternehmen Regelabweichungen und Gesetzesverstöße genauso verbreitet sind wie in kapitalistischen Unternehmen und weitergehend, dass aufgrund des höheren Bürokratisierungsgrades Unternehmen sowohl in Planwirtschaften als auch in Marktwirtschaften nur mit ausgeprägten Kulturen der Regelabweichung überhaupt funktionieren können. (Kühl)
Abweichungen sind deshalb überlebenswichtig, weil es in der Organisation viele verschiedene Anforderungen gibt, die nicht immer widerspruchsfrei sind.
Es ist, so eine frühe systemtheoretische Einsicht (Becker und Luhmann 1963, S. 13), nicht möglich, ein Organisationsziel wie zum Beispiel Gesetzeskonformität »auf Kosten aller anderen maximal zu erfüllen, ohne den Fortbestand des Systems zu gefährden«. (Kühl)
Ein Framework der Abweichung von bestehenden Regeln
Im Kontext von Organisationsveränderungen kann man so nun verschiedene Arten von Abweichungen unterscheiden (siehe Abbildung).
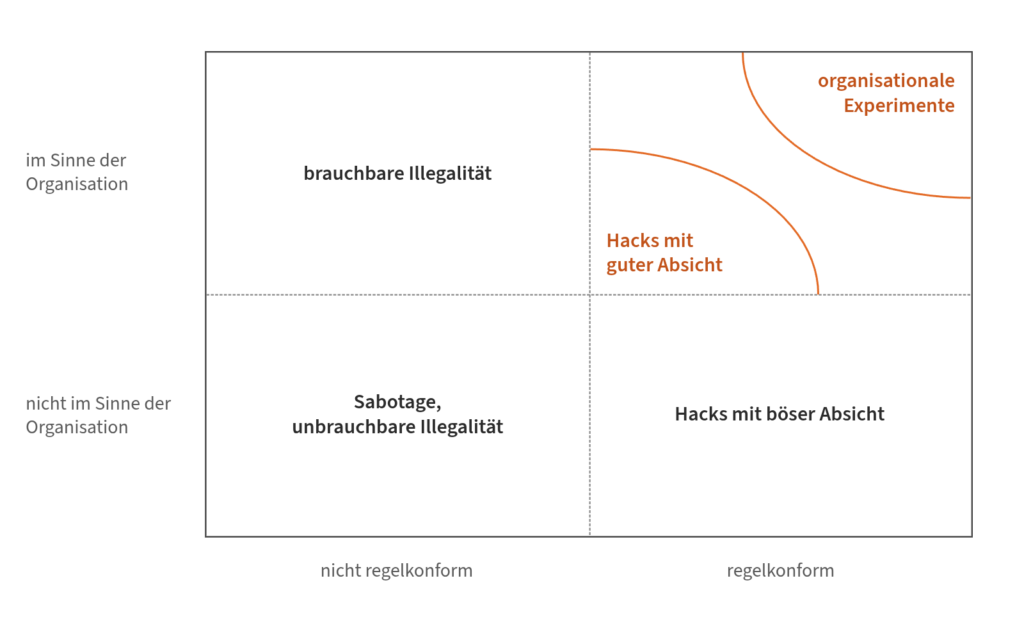
Illustration mit Claude AI erstellt
Nicht alle Formen von Abweichungen gegen explizite oder implizite Regeln sind somit gleich zu bewerten. Für Organisationen ist es ein konstantes Abwägen, welche Form der Abweichung zugelassen wird und welche unterbunden wird.
Die sich in der unteren Hälfte befindenden Abweichungen wie Sabotage und Hacks mit böser Absicht sollten eindeutig unterbunden werden.
Hacks mit guter Absicht werden für Überraschungen sorgen, weil diese Art des Verhaltens erst einmal nicht absehbar war, weil das Verhalten zwar im Rahmen der bestehenden Regeln möglich ist, aber nicht im Sinne der Regel ist, jedoch im Sinne der Organisation. Gut möglich, dass diese Form des Hacks nachträglich legitimiert wird (z.B. indem die Regel angepasst wird) und zum Normalfall wird.
Als Organisationsberater arbeiten wir von creaffective bei Kunden mit einem Vorgehen von bewusst gestalteten Experimenten, um mit Kunden Organisationsveränderung voranzutreiben. Experimente deshalb, weil Veränderungen der Organisation immer mit Ungewissheit behaftet sind und wir durch die Experimente so in einem erlaubten Rahmen ausprobieren können, was funktioniert und was weniger gut funktioniert. Sie befinden sich deshalb auch im Quadrant links oben in der Abbildung.
Der Unterschied zu den „Hacks mit guter Absicht“ ist, dass diese Form von Experimenten bewusst aufgesetzt und erlaubt werden, wohingegen die Hacks nicht verboten sind, aber so auch nicht vorgesehen sind. Der Hack erfordert damit immer noch mehr „Mut“ als ein offiziell gestartetes Experiment.
Was heißt das nun für Unternehmen?
Bei offiziellen Experimenten gibt es die „Hürde“, dass die Experimente explizit gestaltet werden und verabschiedet werden müssen. Manchmal sind „die Organisation“, Teile der Organisation oder einzelne Menschen nicht in einer Situation, in der offizielle Experimente möglich sind.
Hier könnten sich Hacks als Mittel anbieten, um die Organisation im positiven Sinne zu irritieren und zu provozieren. Auch so kann Veränderung entstehen!
Dies kann die Form annehmen, dass Führungskräfte im Rahmen ihres Einflussgebiets Mitarbeiter bewusst ermutigen, Hacks zu suchen. Eine Nummer kleiner gedacht, kann jeder – auch ohne Führungsrolle – im Rahmen seiner Möglichkeiten versuchen, solche positiven Hacks zu finden und zu nutzen, ohne um Erlaubnis zu fragen.
Was dann natürlich passieren kann, ist, dass man darauf angesprochen wird, dass „das ja eigentlich nicht im Sinne der Regel“ war. Die weniger Mutigen könnten sich immer noch „rausreden“, dass einem das gar nicht bewusst war.
Das ist übrigens auch der Grund, warum KI-Systeme und Kinder ganz natürlich guter Hacker sind. Man kann bei beiden nicht davon ausgehen, dass sie alle Regeln und die Intentionen hinter den Regeln kennen. Sie probieren einfach aus und finden auf diese Weise Schwachstellen und Schlupflöcher bestehender Regelsysteme.
Eine zweite Stoßrichtung kann sein, beobachtete Hacks als Diagnoseinstrument zu nutzen, um Regelanpassungen vorzunehmen. Wo regelmäßig gehackt wird, passt eine Regel möglicherweise nicht mehr zum Zweck und sollte angepasst werden. Daraus ließen sich folgende Fragen für Führungskräfte ableiten: Welche Hacks kennen wir? Welche Regel verraten sie als dysfunktional? Welche Hacks legitimieren wir, welche Schlupflöcher schließen wir?